El nacimiento de la PKI corporativa: la empresa que perdió USD 2.7 millones por depender de certificados gratuitos sin identidad
CosmoSSL2026-09-15T08:30:52-05:00La historia de esta crónica comienza en 2020, cuando una empresa de retail con operaciones en Perú, Chile y Colombia enfrentó uno de los incidentes de ciberseguridad más costosos de su historia. Durante años, la Gerencia de TI había optado por certificados SSL gratuitos para sus portales de seguimiento de pedidos, aplicaciones internas y APIs de logística. La decisión se justificaba como “optimización de costos”, pero terminó exponiendo a la empresa a un ataque que reveló la fragilidad de depender de certificados sin validación de identidad. El incidente impulsó la creación de una PKI corporativa que, hasta ese momento, nunca había sido considerada.
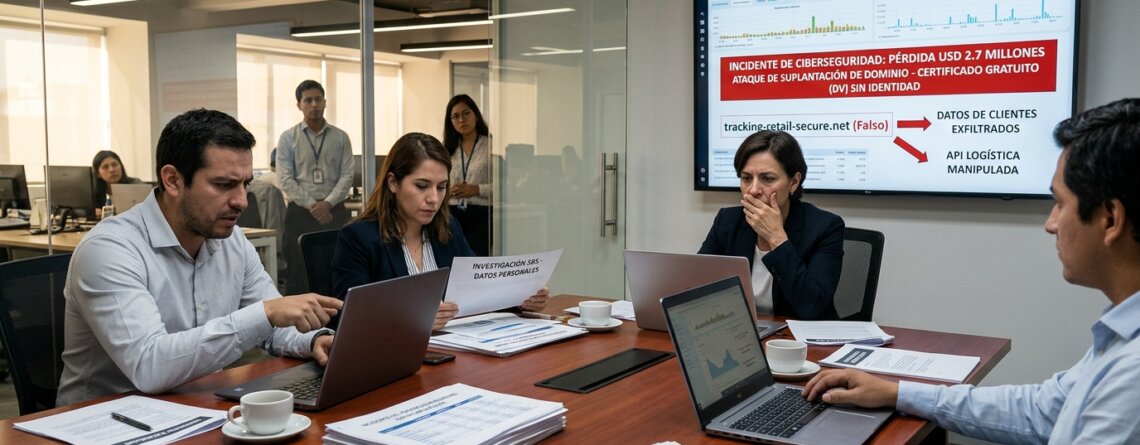
El ataque comenzó con un dominio falso: tracking‑retail‑secure.net. El sitio estaba protegido con un certificado DV gratuito emitido en segundos. Para los clientes, el candado HTTPS era suficiente para confiar en el portal. La empresa nunca había implementado certificados OV o EV, ni políticas CAA para restringir qué Autoridades Certificadoras podían emitir certificados para sus dominios. Esta omisión permitió que los atacantes operaran sin ser detectados durante semanas.
Los delincuentes replicaron el portal de seguimiento de pedidos, copiando la interfaz exacta del sitio oficial. Luego enviaron correos masivos a clientes indicando que debían “confirmar su dirección de entrega debido a retrasos logísticos”. El enlace llevaba al sitio falso, donde los usuarios ingresaban datos personales, números de documento y, en algunos casos, información de pago. El candado HTTPS actuó como un sello de confianza, reforzando la ilusión de legitimidad.
Con los datos recolectados, los atacantes iniciaron un segundo vector: acceso a cuentas internas de empleados. Varias credenciales corporativas fueron comprometidas debido a que el portal interno de logística también utilizaba certificados gratuitos sin identidad. Los atacantes lograron acceder a APIs internas, manipular órdenes de envío y desviar mercancía de alto valor hacia direcciones controladas por ellos. El fraude continuó durante 19 días antes de ser detectado.
La Gerencia de TI tardó en reaccionar. Los sistemas de monitoreo no estaban configurados para detectar certificados emitidos para dominios similares, una práctica recomendada por NIST y Cloudflare. Además, la empresa no contaba con un inventario centralizado de certificados, lo que dificultó identificar qué servicios estaban expuestos. La dependencia de certificados gratuitos sin garantía se convirtió en un punto crítico: no había soporte técnico, no había alertas de emisión y no existía validación de identidad que permitiera diferenciar el sitio legítimo del falso.
El impacto financiero fue devastador. La empresa perdió USD 2.7 millones en mercancía desviada, enfrentó demandas de clientes afectados y sufrió una caída del 18% en su reputación digital según mediciones de Brandwatch. La Superintendencia de Banca, Seguros y AFP (SBS) abrió una investigación por fallas en la protección de datos personales, y la empresa tuvo que invertir más de USD 600,000 en auditorías externas y reconstrucción de su infraestructura de seguridad.
Este incidente marcó un antes y un después. La empresa decidió implementar una PKI corporativa completa, con certificados OV y EV para todos los portales públicos, certificados internos firmados por una CA privada, monitoreo continuo de certificados emitidos para dominios similares y políticas CAA estrictas. También adoptó HSTS, OCSP Stapling y TLS 1.3 en toda su infraestructura. La transición tomó seis meses, pero redujo significativamente la superficie de ataque.
El caso fue citado por el CERT Perú y por ENISA en informes sobre abuso de certificados DV gratuitos en ataques de suplantación. La lección fue contundente: los certificados gratuitos no validan identidad y pueden ser utilizados para replicar servicios corporativos sin levantar sospechas. La falta de una PKI corporativa dejó a la empresa expuesta a un ataque que pudo haberse evitado con medidas básicas de gobernanza digital.
Hoy, la empresa es un ejemplo de cómo una crisis puede impulsar la madurez digital. La implementación de una PKI corporativa no solo fortaleció su seguridad, sino que también mejoró la confianza de clientes y socios. La historia demuestra que la identidad digital es tan importante como el cifrado, y que depender de certificados gratuitos sin garantías puede tener consecuencias millonarias.
Referencias
- ENISA – Threat Landscape for Retail 2021
- CERT Perú – Informe de Incidentes Corporativos
- NIST SP 800‑57 – Key Management Guidelines
- Cloudflare – DV Certificate Abuse Analysis
- Google Security Blog – Identity in TLS


