El fraude silencioso: cómo un certificado gratuito permitió el robo de USD 1.2 millones en una fintech latinoamericana
CosmoSSL2026-08-30T18:41:02-05:00La mañana del 14 de junio de 2021, los usuarios de una fintech mexicana comenzaron a recibir un correo que parecía rutinario: “Actualiza tu método de pago para evitar suspensión”. El mensaje incluía un enlace que llevaba a un portal idéntico al oficial, con el candado HTTPS visible y un certificado SSL válido. Nadie sospechó nada. En menos de 72 horas, los atacantes habían robado USD 1.2 millones. El incidente se convirtió en uno de los casos más citados por analistas de ciberseguridad en Latinoamérica.
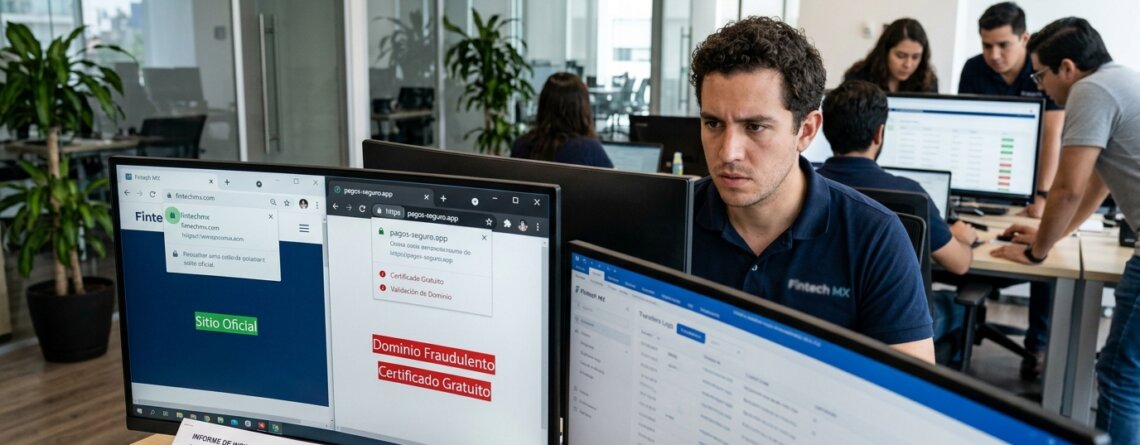
El dominio falso, pagos‑seguro.app, fue registrado por los atacantes y protegido con un certificado DV gratuito emitido en segundos. Este tipo de certificados, al no validar identidad corporativa, permiten que cualquier persona —incluyendo delincuentes— obtenga un candado HTTPS sin demostrar quién es realmente. La Gerencia de TI de la fintech había advertido meses antes sobre la necesidad de certificados EV con garantía, pero la recomendación fue descartada por “no ser prioridad presupuestal”.
El ataque fue meticulosamente diseñado. Los delincuentes replicaron la interfaz del portal oficial, copiaron logos, colores y formularios, y enviaron correos de phishing a más de 40,000 usuarios. El candado HTTPS actuó como un sello de confianza para los clientes, quienes ingresaron credenciales y tokens de acceso sin sospechar que estaban entregando información directamente a los atacantes.
Una vez dentro, los delincuentes iniciaron transferencias internas y externas utilizando las cuentas comprometidas. La fintech detectó actividad inusual, pero el equipo de TI tardó horas en reaccionar. La falta de monitoreo avanzado de comportamiento transaccional y la ausencia de un sistema de revocación rápida de tokens contribuyeron al impacto.
La investigación posterior reveló que el uso de certificados DV gratuitos fue un factor crítico. Un certificado EV habría mostrado el nombre legal de la empresa en el navegador, haciendo imposible la suplantación. Además, la fintech no contaba con políticas de HSTS, CAA ni monitoreo de certificados emitidos para sus dominios, lo que permitió que el dominio falso operara sin ser detectado.
El impacto financiero fue devastador: USD 1.2 millones robados, pérdida de confianza de inversionistas y sanciones regulatorias por fallas en controles de seguridad. La empresa tuvo que invertir más de USD 400,000 en infraestructura PKI, auditorías externas y sistemas de monitoreo de certificados. La reputación de la fintech quedó gravemente dañada, y varios clientes corporativos cancelaron contratos.
Este caso fue citado por ENISA y por el CERT de México en informes sobre phishing avanzado. La lección fue clara: el candado HTTPS no significa identidad, y los certificados gratuitos pueden ser usados por atacantes con facilidad. La Gerencia de TI, al no implementar certificados con garantía y validación extendida, dejó a la empresa expuesta a un ataque que pudo haberse evitado con medidas básicas de gobernanza digital.
Referencias
- ENISA Threat Landscape Report 2022
- CERT MX – Informe de Incidentes Financieros
- Cloudflare – DV Certificate Abuse Study
- Google Security Blog – Phishing Trends