DV, OV y EV: diferencias reales que importan en seguridad
CosmoSSL2026-09-15T08:31:53-05:00Cuando se habla de certificados digitales, muchas empresas creen que todos son iguales. Sin embargo, la historia de la criptografía y la evolución de la seguridad en Internet demuestran que los niveles de validación —DV, OV y EV— surgieron como respuesta a problemas reales, ataques concretos y necesidades crecientes de confianza digital. Esta crónica explora cómo nacieron estos estándares, quiénes los impulsaron y por qué hoy son fundamentales para cualquier organización que opere en línea.
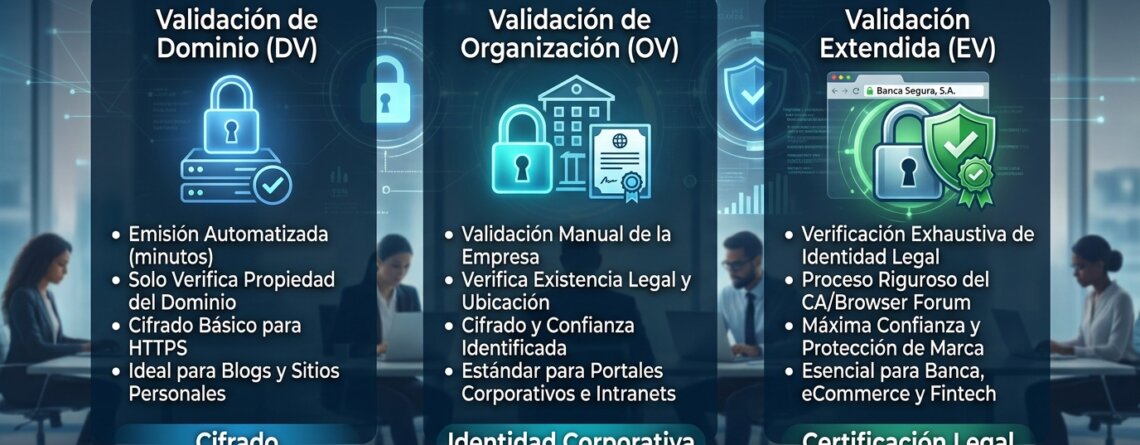
La validación de dominio (DV) es el nivel más básico, pero también el más reciente en la historia de la criptografía aplicada a la web. Surgió a principios de los años 2000, cuando empresas como GeoTrust y Comodo (hoy Sectigo) comenzaron a automatizar la emisión de certificados para facilitar la adopción masiva de HTTPS. Antes de eso, todos los certificados requerían validación manual de la organización, lo que hacía el proceso lento y costoso. DV democratizó el cifrado, permitiendo que millones de sitios adoptaran HTTPS en cuestión de minutos.
Sin embargo, el DV no valida identidad corporativa. Esto se convirtió en un problema cuando los ataques de phishing comenzaron a explotar certificados DV para parecer legítimos. Investigadores como Paul Kocher y Bruce Schneier advirtieron que “el cifrado sin identidad no es suficiente”. Fue entonces cuando las Autoridades Certificadoras (CAs) y el CA/Browser Forum introdujeron estándares más estrictos: OV y EV.
La validación de organización (OV) nació como respuesta a incidentes donde atacantes obtenían certificados DV para dominios similares a marcas reales. OV exige verificar la existencia legal de la empresa, su dirección, su teléfono y su registro oficial. Empresas como Thawte, fundada por Mark Shuttleworth, fueron pioneras en este enfoque, estableciendo procesos de verificación que hoy siguen vigentes. OV se convirtió en el estándar para portales corporativos, intranets y sistemas de autenticación.
Pero el verdadero salto llegó con la validación extendida (EV). En 2007, tras varios incidentes de suplantación de identidad, un grupo de expertos del CA/Browser Forum —incluyendo representantes de DigiCert, VeriSign y Entrust— definió el estándar EV SSL. El objetivo era claro: crear un certificado que demostrara, sin lugar a dudas, que un sitio web pertenecía a una entidad legal verificada exhaustivamente. EV exige revisar documentos legales, registros gubernamentales, llamadas telefónicas verificadas y la identidad de los responsables de la empresa.
Durante años, los navegadores mostraron la barra verde para certificados EV, una señal visual que aumentaba la confianza del usuario. Aunque la barra verde ya no se muestra, los navegadores siguen aplicando políticas más estrictas para EV, y los certificados continúan siendo esenciales para sectores como banca, fintech, salud y comercio electrónico de alto volumen.
La diferencia técnica entre DV, OV y EV no está en el cifrado —todos usan RSA o ECC con TLS 1.2/1.3— sino en la identidad. DV cifra, OV identifica, EV certifica legalmente. En un mundo donde los ataques MITM, el phishing corporativo y la suplantación de marcas son cada vez más sofisticados, la identidad verificada es tan importante como el cifrado mismo.
Las empresas que operan sin certificados OV o EV enfrentan riesgos reales. Un atacante puede registrar un dominio similar, obtener un DV en minutos y engañar a usuarios, proveedores o empleados. Esto ha ocurrido en incidentes documentados por Google, Microsoft y la comunidad de seguridad. La falta de identidad verificada facilita ataques de ingeniería social y compromete la reputación corporativa.
DigiCert y Sectigo han sido actores clave en la evolución de estos estándares. DigiCert, especialmente después de absorber la infraestructura SSL de Symantec, se convirtió en la CA con los procesos de validación más estrictos del mundo. Sectigo, por su parte, ha invertido en automatización, PKI empresarial y certificados multi‑SAN de alta capacidad. Ambas empresas ofrecen garantías financieras que respaldan la autenticidad de sus certificados, algo que las CAs menores no pueden igualar.
Hoy, la industria se prepara para un nuevo desafío: la criptografía post‑cuántica. Los certificados DV, OV y EV deberán adaptarse a algoritmos resistentes a computadoras cuánticas, como CRYSTALS‑Kyber y Dilithium. Las CAs ya están investigando cómo integrar estos algoritmos en la infraestructura PKI sin comprometer compatibilidad con navegadores actuales.
En conclusión, DV, OV y EV no son simples categorías comerciales: son el resultado de décadas de evolución criptográfica, incidentes reales y esfuerzos globales por construir un Internet más seguro. Elegir el nivel adecuado no es una cuestión de precio, sino de riesgo. Y en un entorno donde la identidad digital es tan valiosa como los datos que protege, la validación extendida sigue siendo el estándar de oro.
Referencias
- CA/Browser Forum – EV Guidelines
- DigiCert Whitepapers on Identity Assurance
- Bruce Schneier – Applied Cryptography
- NIST SP 800‑52 Rev.2
- Google Security Blog
- Cloudflare Research